- Domeny
- Hosting i VPS
- Certyfikaty SSL
- Narzędzia
- Programy partnerskie
- Kontakt, O firmie



Aktualizacja 6 października 2026
Udany atak na system teleinformatyczny często wiąże się z kradzieżą lub modyfikacją danych, choć nie zawsze przebiega w ten sposób. Ataki DDoS nie modyfikują ani nie kradną danych – koncentrują się na ograniczeniu lub całkowitym zablokowaniu dostępu do nich. Takie działania mogą wywoływać dotkliwe straty finansowe i operacyjne.
W niniejszym artykule wyjaśniamy, na czym polegają tego rodzaju ataki, a przede wszystkim omawiamy metody ochrony przed nimi oraz przedstawiamy, jak postępować w przypadku ataku DDoS. Zaprezentujemy także sposoby zabezpieczania klientów przez operatorów usług w chmurze oraz opiszemy ochronę, którą oferujemy w Domeny.tv MSERWIS.
Ataki DoS (ang. Denial of Service — odmowa usługi) oraz ich zaawansowana forma DDoS (ang. Distributed Denial of Service — rozproszona odmowa usługi) należą do najczęściej występujących zagrożeń w cyberbezpieczeństwie. Działają w taki sposób, że zakłócają funkcjonowanie usług, aplikacji oraz całych systemów. Powodują, że serwer przestaje odpowiadać, a jego usługi stają się niedostępne dla użytkowników, co uniemożliwia generowanie przychodów online i wywołuje trudne do oszacowania straty wizerunkowe dla e-biznesu.
Warto rozdzielić dwa pojęcia, które bywają mylone. Atak DDoS to nie kradzież danych, lecz naruszenie dostępności systemu. Dane przesyłane między użytkownikiem a aplikacją zostają na swoim miejscu, ale nikt nie może po nie sięgnąć.
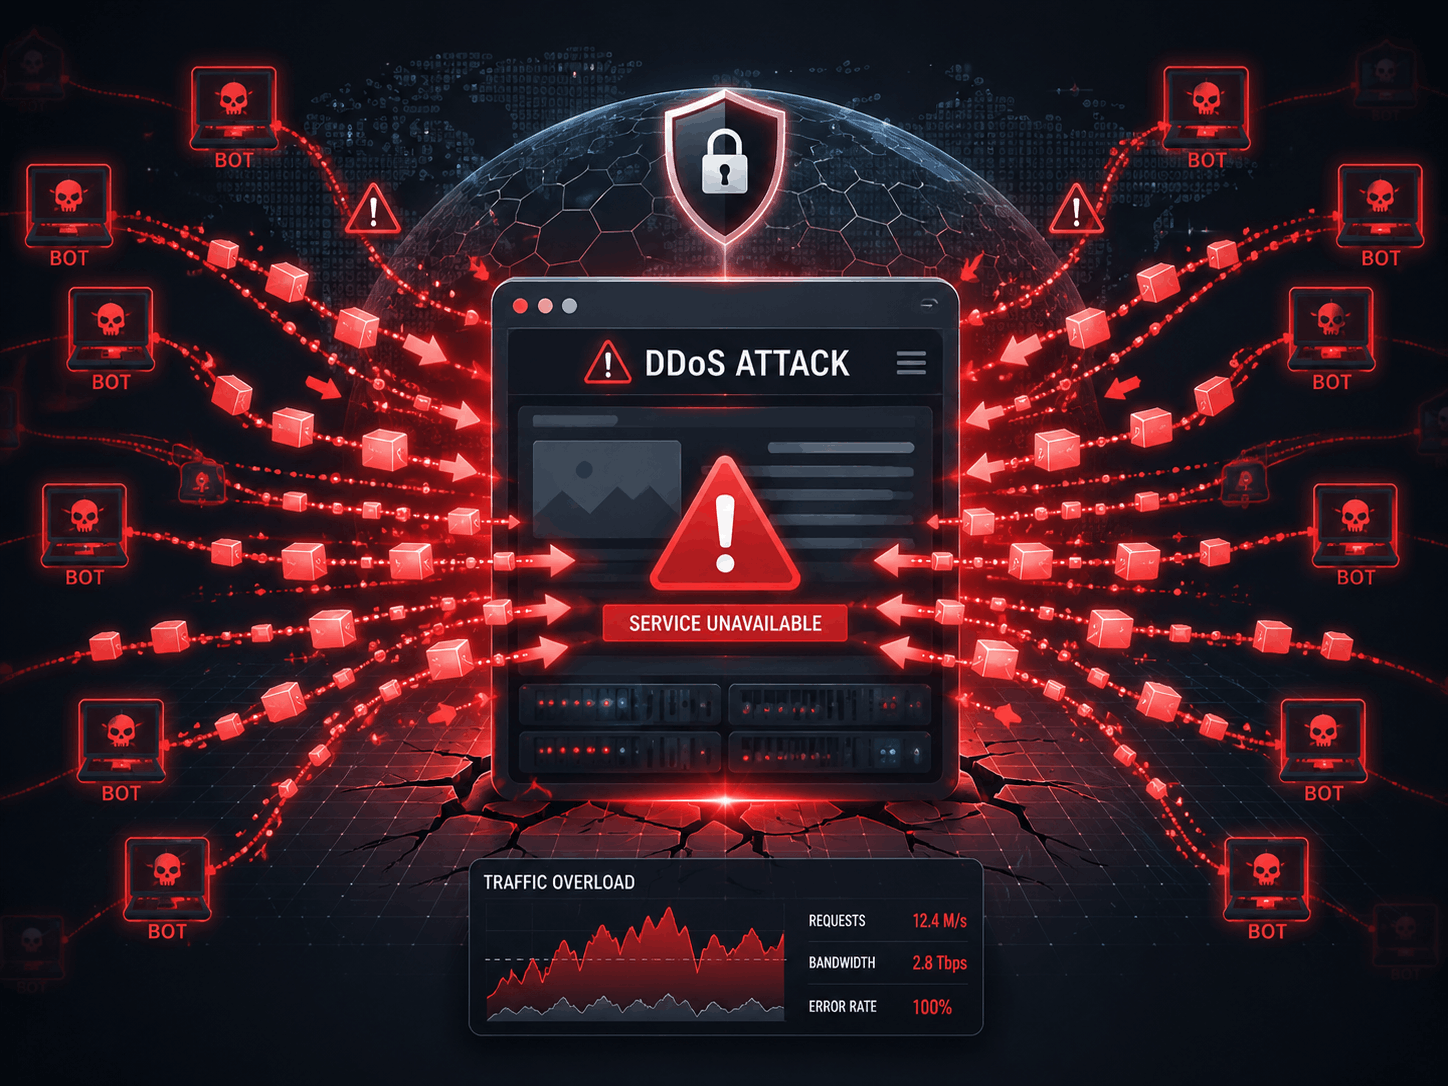
Ataki DDoS stanowią większe wyzwanie niż DoS, ponieważ angażują liczne rozproszone urządzenia np. zainfekowane komputery, tworzące tzw. botnet. Realizują one skoordynowane działania, które zasypują cel, np. serwer ogromną ilością danych z różnych źródeł jednocześnie, znacząco utrudniając obronę. To prowadzi do przeciążenia zasobów serwera, a w konsekwencji jego spowolnienia lub całkowitego unieruchomienia. W efekcie usługi online stają się niedostępne dla użytkowników, co może skutkować stratami finansowymi, utratą reputacji oraz naruszeniem bezpieczeństwa danych. Ataki DDoS są szczególnie niebezpieczne, ponieważ trudno je powstrzymać. Ruch pochodzi z wielu różnych adresów IP, co utrudnia skuteczne filtrowanie i blokowanie niepożądanych żądań.
Skala rozproszenia jest tu decydująca. Pojedynczy atak DDoS angażuje setki, tysiące lub miliony urządzeń, a ruch płynie z ogromnej liczby adresów rozsianych po całym świecie. Obrona przed atakami DoS sprowadza się często do zablokowania jednego źródła, przy DDoS obrona jest znacznie trudniejsza i wymaga zaangażowania bardziej zawansowanych technologii i zasobów.
Wzrost zaczął się lawinowo kilka lat temu. Radware w raporcie H1 2026 Global Threat Analysis Report wykazało, że w 2025 roku ataki DDoS występowały o 101% częściej niż w 2024. Tempo ataków w 2026 nie zwolniło.
W pierwszym kwartale 2025 roku konkurencyjny Cloudflare zablokował 20,5 miliona ataków w warstwie sieciowej, co firma opisała w raporcie za Q1 2025 jako wzrost o 358% rok do roku.
Rok 2026 przyniósł kolejny skok. Według raportu Cloudflare DDoS Threat Report za pierwsze półrocze 2026 zablokowano 23,2 miliona ataków sieciowych i 29,64 biliona złośliwych żądań HTTP — około 128 tysięcy ataków dziennie. Tymczsem atak o wolumenie 100 Mb/s wystarczy, by położyć pojedynczą stronę www.
W Unii Europejskiej proporcje wyglądają podobnie. Agencja ENISA przeanalizowała 4 875 incydentów z okresu od lipca 2024 do czerwca 2025 roku i w raporcie Threat Landscape 2025 uznała DDoS za dominujący typ zdarzenia, 77% wszystkich zgłoszeń.
Polski kontekst dopełnia raport roczny CERT Polska za 2025 rok, 260 783 zarejestrowane incydenty, o 152% więcej niż rok wcześniej.
Ataki DDoS wyróżniają się różnorodnymi technikami i metodami, które cyberprzestępcy stosują w celu przeciążenia infrastruktury sieciowej ofiary. Działają poprzez generowanie ogromnego ruchu sieciowego lub wykorzystanie luk w systemach, co uniemożliwia prawdziwym użytkownikom dostęp do usług. Poniżej przedstawiamy najpopularniejsze, według serwisu security Sekurak.
Ataki te zasypują sieć ofiary dużą ilością danych, przekraczając przepustowość jej łącza internetowego. Prowadzi to do spowolnienia działania usług lub całkowitego ich zablokowania.
Ten rodzaj ataków wykorzystuje luki w protokołach sieciowych, co skutkuje przeciążeniem zasobów obliczeniowych atakowanych systemów. Przykładem jest SYN Flood. Jest to atak polegający na wysyłaniu dużej liczby tzw. żądań SYN w ramach procesu nawiązywania połączenia sieciowego. Żądania te nie ulegają finalizacji, co wyczerpuje zasoby serwera.
Ataki te charakteryzują się większym zaawansowaniem, gdyż celują w konkretne aplikacje i usługi sieciowe. Przykładem takich usług są: serwery www, bazy danych czy interfejsy aplikacji API. Trudno je wykryć, ponieważ generowany ruch przypomina normalne działania użytkowników.
Niektóre ataki DDoS, zwane hybrydowymi, łączą różne techniki i poziomy ataku, na przykład jednocześnie wykorzystując ataki wolumetryczne i aplikacyjne. Takie podejście umożliwia cyberprzestępcom maksymalne przeciążenie serwerów.
Podział na ataki wolumetryczne, protokołowe i aplikacyjne nadal obowiązuje, ale środek ciężkości się przesunął. W pierwszej połowie 2026 roku ataki oparte na DNS odpowiadały za 34,3% aktywności w sieci Cloudflare, a udział samych DNS Flood urósł kwartał do kwartału z 25,7% do 40,0%.
Czym dokładnie różnią się dwa mechanizmy DNS? DNS Flood kieruje ruch botnetu wprost w autorytatywne serwery nazw ofiary, aż wyczerpie ich zdolność obsługi zapytań. „Książka telefoniczna" (DNS) domeny przestaje odpowiadać, a razem z nią gasną wszystkie usługi internetowe, które od niej zależą. DNS Amplification wysyła natomiast małe, sfałszowane zapytania do otwartych resolverów, które odsyłają znacznie większe odpowiedzi na podszyty adres. Wniosek dla właściciela domeny jest jeden: serwery DNS to osobny punkt awarii i wymagają osobnej ochrony, niezależnej od hostingu, podobnie jak pozostałe elementy bezpieczeństwa domen.
Pamiętaj, że DNSSEC zabezpiecza integralność odpowiedzi DNS, co określa specyfikacja RFC 4033, przed zalaniem serwera zapytaniami nie chroni.
Głównym celem ataków DDoS jest zakłócenie dostępności usługi, serwera lub sieci poprzez przeciążenie ich zasobów. Atakujący chcą uniemożliwić użytkownikom korzystanie z zaatakowanych systemów, co prowadzi do poważnych konsekwencji, takich jak:
Ataki DDoS osiągają szczególną skuteczność dzięki wykorzystaniu botnetów – sieci zainfekowanych urządzeń, działających jednocześnie na polecenie atakującego.
Współczesne ataki DDoS, jak napisał Sekurak, wymagają jednoczesnego wykorzystania tysięcy urządzeń, co czyni przygotowanie ataku skomplikowanym procesem, angażującym zarówno czas, jak i środki finansowe. Cyberprzestępcy realizujący takie działania dążą do osiągnięcia zysków – czy to poprzez osłabianie konkurencji poprzez generowanie strat finansowych i utratę reputacji, czy realizację celów politycznych lub społecznych.
Ataki DDoS mogą być również wykorzystywane jako usługa dostępna na „czarnym rynku”.
Koszty ataków DDoS, po stronie atakującego, różnią się w zależności od liczby zaangażowanych urządzeń, przepustowości czy metody przeprowadzenia ataku, ale także reputacji dostawcy usługi.
Na forach, takich jak Hackforums.net, znajdziemy setki ofert dotyczących „testów przeciążeniowych serwerów”, które często służą jedynie jako przykrywka dla nielegalnych działań. Cena godzinnego ataku DDoS waha się od 15 do 40 dolarów, w zależności od jego skali i złożoności.
Moc botnetów rośnie, bo rośnie liczba urządzeń, których nikt nie aktualizuje. Złośliwe oprogramowanie instaluje się na routerach domowych, dekoderach i kamerach, a każde takie urządzenie dokłada ułamek gigabita. Zainfekowane maszyny łączą się z serwerem C&C (ang. Command and Control), który koordynuje moment i kierunek uderzenia. Złośliwe oprogramowanie tego typu potrafi latami działać niezauważone, bo właściciel sprzętu nie odczuwa żadnych objawów.
Efekt bywa spektakularny. Największy atak zarejestrowany w sieci Cloudflare pochodził z botnetu Aisuru i w szczytowym momencie osiągnął 31,4 Tb/s, co firma opisała w komunikacie do raportu 2026 Threat Intelligence Report. Dla porównania: w lutym 2023 roku odnotowano atak o wolumenie 71 milionów żądań na sekundę i był to wówczas rekord świata. Trzy lata później nie mieści się już w pierwszej lidze.
NETSCOUT odnotował w 2026 roku ponad 9 milionów ataków w 209 krajach.
Konsekwencja operacyjna jest twarda. Niezależnie od tego, czy atak trwa pół minuty, czy dziesięć minut, nie ma okna na interwencję człowieka — zanim alert dotrze do analityka, po ataku zostaje już tylko sprzątanie. Dlatego ochrona ma sens wyłącznie wtedy, gdy działa automatycznie i stale.
Rynek usług przestępczych zaczął jednak odczuwać presję. Kwiecień 2026 roku był szczytowym miesiącem aktywności, 6,46 biliona żądań i 165 petabajtów ruchu. Później wolumeny spadły, prawdopodobnie w następstwie operacji PowerOFF, działania 21 krajów objęło ponad 75 tysięcy użytkowników usług DDoS-for-hire i doprowadziło do przejęcia 53 domen oraz czterech zatrzymań.
Testowanie odporności systemów na ataki stanowi ważny element cyberbezpieczeństwa. Pozwala administratorom ocenić, jak dobrze infrastruktura radzi sobie z różnymi technikami przeciążenia usług, oraz dostosować mechanizmy obronne.
Testy przeprowadzaj legalnie i w kontrolowanym środowisku. Regularna analiza umożliwia wykrycie podatności i zwiększenie odporności infrastruktury na ataki. Więcej informacji na temat narzędzi do testowania ataków DDoS znajdziesz w serwisie Sekurak.
Według serwisu securitymagazine.pl, w 2024 roku ataki DDoS stanowiły aż 33% wszystkich incydentów cyberbezpieczeństwa w Unii Europejskiej. Są one najczęściej zgłaszanym zagrożeniem. Nowe techniki powodują, że ataki trudniej wykryć, a aplikacje mogą zostać unieruchomione na dłuższy czas.
Sektory transportu i administracji publicznej stanowią najczęstsze cele, co wywołuje poważne straty finansowe i reputacyjne. Dodatkowo rosnącym problemem są usługi „DDoS-for-Hire”, umożliwiające zakup oprogramowania do przeprowadzenia ataków nawet osobom bez zaawansowanej wiedzy technicznej, co zwiększa liczbę incydentów i obejmuje również mniejsze organizacje.
Jakie koszty ponosi ofiara w przypadku ataku DDoS? Według raportu Zayo Group z 2023 roku ataki DDoS stanowią poważne zagrożenie finansowe dla firm. Atak trwa średnio 68 minut, a niechronione duże organizacje ponoszą straty rzędu około 6 000 dolarów na minutę, co łącznie daje około 408 000 dolarów na jeden incydent. W ciągu roku zaobserwowano znaczne wydłużenie czasu trwania ataków – średnio z 24 minut w pierwszym kwartale do 121 minut w czwartym, co oznacza wzrost o ponad 400%. Mimo że liczba ataków zmalała w drugiej połowie roku, wzrosła ona o 16% w porównaniu czwartego kwartału do pierwszego.
Przykładem ataku DDoS na bardzo dużą skalę jest incydent z czerwca 2022 roku. Klient Google Cloud Armor padł ofiarą największego ataku DDoS na tzw. warstwę aplikacji, osiągającego szczytową wartość 46 milionów żądań na sekundę (RPS). Atak rozpoczął się od 10 000 RPS i w ciągu zaledwie ośmiu minut wzrósł do 46 milionów RPS, co odpowiada ruchowi generowanemu przez zapytania wyszukiwania na Wikipedii przez 24 godziny. Dzięki proaktywnemu wdrożeniu reguł ochronnych, system Google Cloud Armor skutecznie wykrył i złagodził atak, zapewniając ciągłość działania usług. Incydent ten podkreśla znaczenie zaawansowanych mechanizmów ochrony i monitorowania w czasie rzeczywistym wobec coraz bardziej wyrafinowanych zagrożeń DDoS.
Rachunek nie kończy się na utraconej sprzedaży. Koszty naprawy po ataku bywają znaczne. Obejmują nadgodziny zespołu, audyt powłamaniowy i przebudowę reguł filtrowania. Do tego dochodzą kary umowne za niedotrzymanie SLA, jeśli świadczysz usługi innym podmiotom. Najdotkliwsze są ataki w okresach wzmożonej sprzedaży np. Black Friday, przedsprzedaż biletów czy premiera produktu. Godzina niedostępności kosztuje wtedy wielokrotnie więcej niż w zwykły wtorek.
Od 2026 roku przestój wywołany atakiem to dla części firm nie tylko strata przychodu, ale też zdarzenie raportowalne. Ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa została ogłoszona w Dzienniku Ustaw 2 marca 2026 roku pod pozycją 252 i weszła w życie 3 kwietnia 2026 roku. Regulacja wdraża dyrektywę NIS 2 i zastępuje dotychczasowe kategorie operatorów usług kluczowych oraz dostawców usług cyfrowych podziałem na podmioty kluczowe i ważne.
Pierwszy obowiązek to samoidentyfikacja. Podmiot klasyfikuje się samodzielnie i składa wniosek o wpis do wykazu w terminie 6 miesięcy od dnia spełnienia przesłanek. Serwis Biznes.gov.pl udostępnia ankietę samooceny, to najszybszy sposób, żeby sprawdzić, czy obowiązki w zakresie cyberbezpieczeństwa dotyczą Twojej firmy.
Drugi obowiązek uruchamia się w momencie incydentu. Artykuł 23 dyrektywy (UE) 2022/2555 wyznacza trzy progi: wczesne ostrzeżenie do 24 godzin, zgłoszenie z analizą do 72 godzin i sprawozdanie końcowe do miesiąca. Incydent zgłasza się do właściwego CSIRT — CSIRT NASK, CSIRT GOV lub CSIRT MON. Jak zapowiadało Ministerstwo Cyfryzacji, informacje trafiają tam bezpośrednio przez system S46. Odpowiada za to kierownik podmiotu, nawet jeśli część zadań przekazano innym osobom. Zakres obowiązków zależy od sektora i wielkości organizacji, więc interpretację warto potwierdzić z prawnikiem.
Pierwsze minuty decydują o tym, czy przestój potrwa kwadrans, czy pół dnia. Zanim zaczniesz cokolwiek zmieniać, potwierdź, że to rzeczywiście atak, a nie awaria aplikacji. Nagły wzrost ruchu z wąskiej puli adresów, wysoki czas odpowiedzi przy niskim ruchu w Google Analytics i lawina połączeń do jednego zasobu to sygnały charakterystyczne dla przeciążenia celowego.
Kolejność działań ma znaczenie:
Jeśli Twoja organizacja podlega ustawie o KSC, uruchom równolegle ścieżkę zgłoszeniową. Zegar 24 godzin biegnie od wykrycia incydentu, nie od jego zakończenia.
Obrona przed DDoS opiera się na trzech filarach: filtrowaniu ruchu, limitowaniu liczby żądań i ochronie na poziomie dostawcy. Sieć CDN (Content Delivery Network) np. Cloudflare CDN, rozprasza ruch między wiele lokalizacji, zapora aplikacyjna WAF odsiewa żądania o podejrzanym wzorcu, a cachowanie odciąża backend, bo większość odpowiedzi serwuje się bez odpytywania bazy danych. Te trzy mechanizmy działają razem, pojedynczo żaden nie wystarczy.
Warstwę wykrywania budują systemy analizujące ruch w czasie rzeczywistym, wspierane monitoringiem sieci pod kątem potencjalnych zagrożeń. Dostawcy hostingu oferują dziś dedykowane rozwiązania anty-DDoS wbudowane w usługę, więc nie musisz kupować ich osobno. W środowiskach hybrydowych, gdzie część zasobów działa lokalnie, a część w chmurze, sprawdź, czy ochrona obejmuje oba końce — luka zwykle znajduje się na styku.
Priorytety zależą od modelu biznesu. W handlu i szerzej w ramach działalności online liczy się odporność koszyka i płatności. Gry online i serwisy streamingowe bronią przede wszystkim czasu odpowiedzi, bo nawet sekundowe opóźnienie psuje rozgrywkę. Warto też pamiętać o skutkach pośrednich: powtarzająca się niedostępność potrafi negatywnie wpłynąć na widoczność w wyszukiwarce i na zaufanie klientów, które odbudowuje się znacznie dłużej niż serwer.
Powierzenie swoich serwisów sprawdzonym partnerom w chmurze, zamiast utrzymywania własnych zasobów, stanowi rozsądne rozwiązanie dla wielu firm. Przedsiębiorstwa dysponujące większym potencjałem technologicznym oraz doświadczonym zespołem potrafią skutecznie przeciwdziałać tego rodzaju atakom, a w razie potrzeby, je odpierać.
Zamiast konfigurować i zabezpieczać własną podsieć DMZ (tzw. strefę zdemilitaryzowaną, w której dopuszczony jest ruch inicjowany z internetu), zdecyduj się na usługę hostingu współdzielonego lub serwera VPS dla Twojego e-biznesu i skoncentruj się na najważniejszych celach biznesowych.
Ataki DDoS stanowią poważny problem dla e-biznesu. Skuteczna obrona przed nimi wymaga zastosowania wieloaspektowej strategii, którą można podzielić na trzy główne etapy:
W Domeny.tv i MSERWIS wykorzystujemy system zarządzania hostingiem cPanel oraz Imunify360 - kompleksowy pakiet narzędzi security do ochrony serwerów www.
Aby zabezpieczyć serwery przed atakami, cPanel udostępnia narzędzia, takie jak:
Dodatkowo korzystamy z cPHulk, który zabezpiecza serwer przed innego rodzaju atakami typu brute force, blokując podejrzane adresy IP po przekroczeniu określonej liczby nieudanych prób logowania.
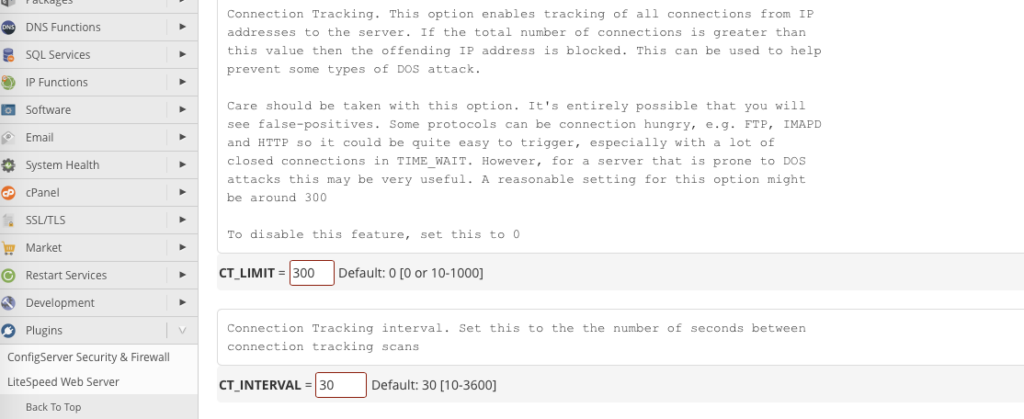
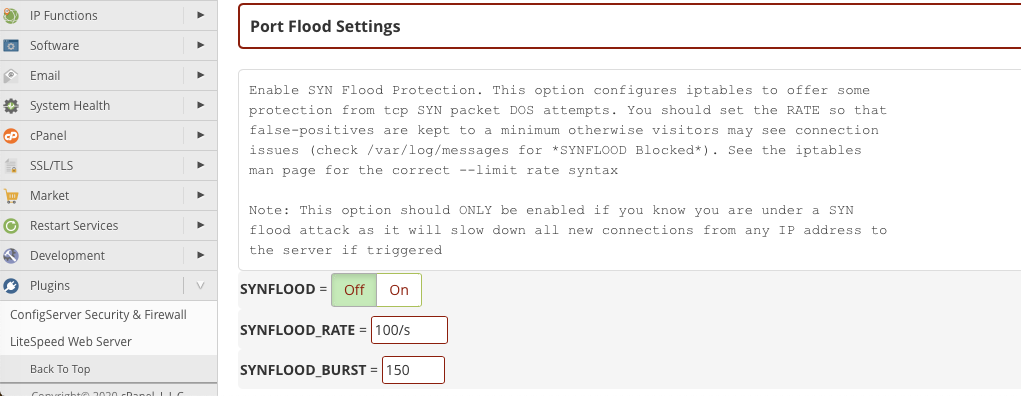
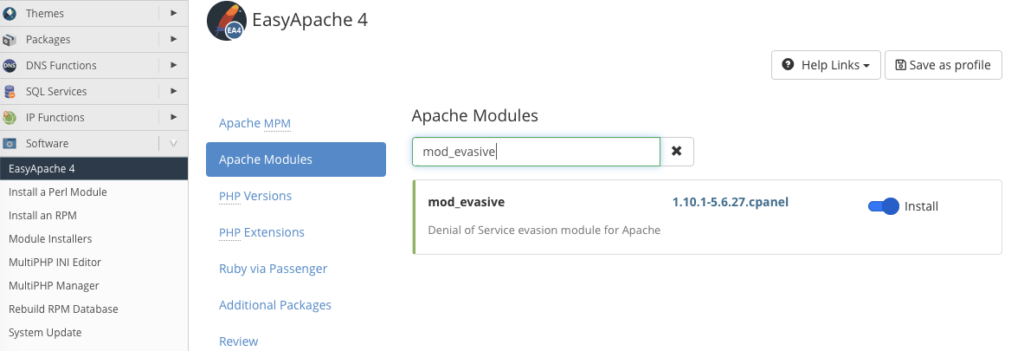
Imunify360 oferuje kompleksowe narzędzia zapobiegające atakom DDoS poprzez analizę ruchu w czasie rzeczywistym, wykrywanie podejrzanych IP oraz dynamiczne blokowanie złośliwych żądań. Imunify360 analizuje ruch w czasie rzeczywistym, wykrywa podejrzane adresy IP i dynamicznie blokuje złośliwe żądania, oferując kompleksową ochronę przed atakami DDoS.
Przeczytaj koniecznie, dlaczego warto wybrać hosting oparty o cPanel i przetestuj nasz szybki i bezpieczny hosting ULTRA Domeny.tv MSERWIS przez 14 dni. Wejdź na stronę https://www.mserwis.pl/hosting i wystartuj ze swoją stroną www, instalując CMS WordPress w 5 minut. Z naszym darmowym kursem WordPress zrobisz to bardzo efektywnie: https://kurswordpress.eu/.
Cloudflare.com oferuje zaawansowaną ochronę przed atakami DDoS dzięki globalnej sieci, która automatycznie wykrywa i blokuje niepożądany ruch. Kluczowe funkcje obejmują filtrowanie ruchu na poziomie centrów danych oraz dynamiczne dostosowywanie reguł ochronnych. W ten sposób ataki neutralizują się, zanim dotrą do serwera docelowego, minimalizując przestoje i zakłócenia usług. Zapoznaj się z naszym poradnikiem Konfiguracja Cloudflare na hostingu cPanel – dlaczego warto to zrobić, który krok po kroku pokaże Ci jak poprawić bezpieczeństwo Twojego serwisu www.
Ataki DDoS stanowią poważne zagrożenie. Mogą generować duże straty finansowe, przestoje oraz utratę reputacji firm. Skuteczna obrona przed tym opiera się na wielopoziomowej strategii, obejmującej zapobieganie, wykrywanie i przeciwdziałanie. Kluczowe narzędzia to firewalle, zapory aplikacyjne (WAF) oraz dynamiczne filtrowanie ruchu przy użyciu rozwiązań, takich jak Cloudflare. Narzędzia w cPanel i Imunify360. Inwestowanie w ochronę oraz regularne testowanie podatności systemów pozwolą Ci ograniczyć skutki nawet najbardziej zaawansowanych ataków DDoS, zapewniając ciągłość działania usług.
Czy atak DDoS oznacza kradzież danych?
Nie. DDoS zazwyczaj nie prowadzi do kradzieży danych, lecz narusza dostępność systemu. Skutek bywa jednak dotkliwy sam w sobie, bo zatrzymuje sprzedaż i obsługę klienta.
Jak odróżnić atak od zwykłej awarii hostingu?
W awarii ruch zwykle spada, a serwer zwraca błąd natychmiast. W ataku ruch gwałtownie rośnie, obciążenie CPU i liczba połączeń idą w górę, a strona odpowiada bardzo wolno, zanim przestanie odpowiadać.
Ile trwa typowy atak DDoS?
Według danych Cloudflare za pierwszą połowę 2026 roku 90,60% ataków zakończyło się poniżej dziesięciu minut, a rekordowy atak o wolumenie 31,4 Tb/s trwał 35 sekund.
Czy darmowy plan Cloudflare wystarczy?
W podstawowym zakresie tak. Cloudflare deklaruje bezpłatną, nielimitowaną ochronę przed DDoS dla każdej usługi w swojej sieci, w ponad 330 lokalizacjach. Reguły dopasowane do aplikacji i rozbudowany WAF wymagają planu płatnego.
Hosting współdzielony czy VPS?
To zależy od charakteru ruchu. Hosting współdzielony daje gotową warstwę filtrowania utrzymywaną przez dostawcę. Serwer VPS daje kontrolę nad konfiguracją zapory, ale konfiguracja przechodzi na Ciebie.
Czy atak trzeba zgłosić do CSIRT?
Podmioty kluczowe i ważne w rozumieniu ustawy o KSC — tak, jeśli incydent jest poważny. Pozostałe firmy mogą zgłosić zdarzenie dobrowolnie przez CERT Polska.
Czy „testery obciążenia" typu booter są legalne?
Testy własnej infrastruktury w kontrolowanym środowisku — tak. Wykupienie ataku na cudzy serwis — nie.
Ta strona używa plików cookie
Wykorzystujemy je w celu personalizacji treści i reklam, zapewnienia funkcji dla serwisów społecznościowych oraz analizy ruchu na naszej stronie. Informacje na temat Twojej aktywności w naszym serwisie udostępniamy administratorom serwisów typu social media, reklamy internetowej i analityki. Partnerzy mogą łączyć te dane z innymi informacjami, które otrzymali od Ciebie lub zebrali w trakcie korzystania przez Ciebie z ich usług.
Dzięki Twojej zgodzie możemy lepiej dopasować ofertę do Twoich zainteresowań i preferencji.
Niezbędne pliki cookie są kluczowe dla prawidłowego działania strony, umożliwiając podstawowe funkcje, takie jak nawigacja i dostęp do bezpiecznych obszarów serwisu. Bez tych ciasteczek nasz serwis nie będzie działać poprawnie.
| Nazwa | Opis | Okres przechowywania | Dostawca cookie |
|---|---|---|---|
| PHPSESSID | Identyfikator sesji użytkownika | 24 godz. | Domeny.tv MSERWIS |
| cookieSettings | Informacja o akceptacji cookies przez użytkownika | 1 miesiąc | Domeny.tv MSERWIS |
Pliki cookie dotyczące preferencji pozwalają dla naszego serwisu zapamiętać informacje, które wpływają na jego wygląd i funkcjonowanie, na przykład wybrany język czy region użytkownika.
| Nazwa | Opis | Okres przechowywania | Dostawca cookie |
|---|---|---|---|
| doNotShowCartModal | Status | 24 godz. | Domeny.tv |
Statystyczne pliki cookie pomagają zrozumieć zachowanie użytkowników, aby lepiej odpowiedzieć na ich potrzeby, poprzez zbieranie i raportowanie anonimowych danych dotyczących korzystania ze strony www.
| Nazwa | Opis | Okres przechowywania | Dostawca cookie |
|---|---|---|---|
| _ga_*, _gid, _gat_* (Google GA4) | Analityka | 400 dni |
Marketingowe pliki cookie służą do monitorowania aktywności użytkowników na różnych stronach www, umożliwiając wyświetlanie reklam dostosowanych do ich zainteresowań, co zwiększa wartość reklam, które lepiej odpowiadają zainteresowaniom użytkowników.
| Nazwa | Opis | Okres przechowywania | Dostawca cookie |
|---|---|---|---|
| _gcl_au (Google Ads) | Cele reklamowe i remarketing | 90 dni | |
| _fbc, _fbp (Facebook) | Cele reklamowe i remarketing | 400 dni | Meta (Facebook, Instagram) |
| __oppref (OpenAI, ChatGPT) | Cele reklamowe i remarketing | 30 dni | OpenAI (ChatGPT) |
| __obref (OpenAI, ChatGPT) | Cele reklamowe i remarketing | 365 dni | OpenAI (ChatGPT) |
| lz_* | Komunikacja z klientami (chat) | 100 dni | Domeny.tv MSERWIS |
| polecony | Cele reklamowe, remarketing, program partnerski | 30 dni | Domeny.tv MSERWIS |
| DOMENYTV | Cele reklamowe, remarketing, mailing | 100 dni | Domeny.tv MSERWIS |
Nieklasyfikowane pliki cookie to te, które są w trakcie przypisywania do odpowiednich kategorii, we współpracy z ich dostawcami.
Pliki cookie, zwane również ciasteczkami, to małe pliki tekstowe używane przez strony internetowe, aby usprawnić korzystanie z nich przez użytkowników. Prawo pozwala na przechowywanie plików cookie na urządzeniu użytkownika tylko wtedy, gdy jest to niezbędne do działania tej strony. W przypadku innych rodzajów plików cookie potrzebujemy Twojej zgody.
Na naszej stronie używamy różnych typów plików cookie. Niektóre z nich są umieszczane przez zewnętrzne usługi, które są dostępne na naszych stronach. W każdej chwili możesz cofnąć swoją zgodę w sekcji dotyczącej plików cookie na naszej stronie.
Więcej informacji o tym, kim jesteśmy, jak się z nami skontaktować oraz jak przetwarzamy dane osobowe, znajdziesz w naszej Polityce prywatności (www.domeny.tv/politykaprywatnosci). Prosimy o podanie identyfikatora zgody oraz daty, gdy będziesz się z nami kontaktować w tej sprawie.
Klikając na przycisk „Zezwól na wszystkie” oświadczasz, że wyrażasz zgodę na instalację w tym urządzeniu wszystkich plików cookies używanych na naszym Portalu przez Domeny.tv MSERWIS Sp. z o.o., z siedzibą przy ulicy Stacyjnej 1/63, 53-613 Wrocław oraz podmioty trzecie, tj. Google LLC, Meta Platform Ireland Ltd. Dzięki ww. plikom cookies będziemy mogli śledzić Twoje zachowanie na stronach Portalu a następnie je analizować w celu zrozumienia sposobu korzystania przez Ciebie z Portalu, dostosowania Portalu do Twoich potrzeb, a także przedstawiania Tobie spersonalizowanych reklam (pliki cookies są zatem wykorzystywane do profilowania). Pliki cookies umożliwiają nam również zapamiętywanie wybranych przez Ciebie ustawień i personalizację interfejsu Portalu. Więcej informacji na temat ww. plików cookies, ich funkcji, podmiotów je instalujących oraz celów do których będą wykorzystywane znajdziesz w Polityce cookies Portalu (www.domeny.tv/polityka-cookies).
Jeżeli klikniesz przycisk „Spersonalizuj” i następnie „Odmowa” wykorzystamy tylko niezbędne pliki cookies do prawidłowego działania Portalu, a także te pliki cookies, na których gromadzenie wyraziłeś dobrowolną zgodę poprzez zaznaczenie odpowiedniego przełącznika. Pamiętaj, że zawsze możesz określić, które konkretnie pliki cookies będą zainstalowane w tym urządzeniu końcowym. Wyrażenie zgody (przez kliknięcie „Zezwól na wszystkie”) lub każdej chwili zmienić zasady przechowywania lub dostępu do cookies w ustawieniach przeglądarki internetowej w Twoim urządzeniu. Zmiana ww. ustawień nie wpłynie jednak na legalność przetwarzania danych zebranych za pośrednictwem cookies zainstalowanych przed zmianą ww. ustawień.
Cookies instalowane przez Domeny.tv MSERWIS Sp. z o.o. lub informacje zbierane za ich pośrednictwem w pewnych okolicznościach można uznać za dane osobowe. Administratorem danych osobowych jest wówczas Domeny.tv MSERWIS Sp. z o.o. Kontakt z administratorem możliwy jest listownie, pocztą e-mail na adres info@mserwis.pl. Masz prawo do dostępu do danych osobowych, ich sprostowania, usunięcia, przeniesienia oraz ograniczenia przetwarzania, jak również prawo do wniesienia skargi do Prezesa Urzędu Ochrony Danych Osobowych. Przysługuje Ci prawo do zgłoszenia sprzeciwu wobec przetwarzania danych osobowych. Więcej informacji na temat przetwarzania danych osobowych na Portalu znajdziesz w Polityce prywatności Portalu.
Zaktualizuj swoją przeglądarkę, aby poprawnie wyświetlić tę stronę. / Update your browser to view this website correctly.